【重要】PHP 7.0~7.3 官方不再提供补丁,宝塔已出修复版
10 月 21 日 PHP 官方修复了两个内核级远程代码执行漏洞(CVSS 9.2)。但官方只给 8.2 及以上发补丁,7.0~7.3、7.4、8.0、8.1 全部拿不到。
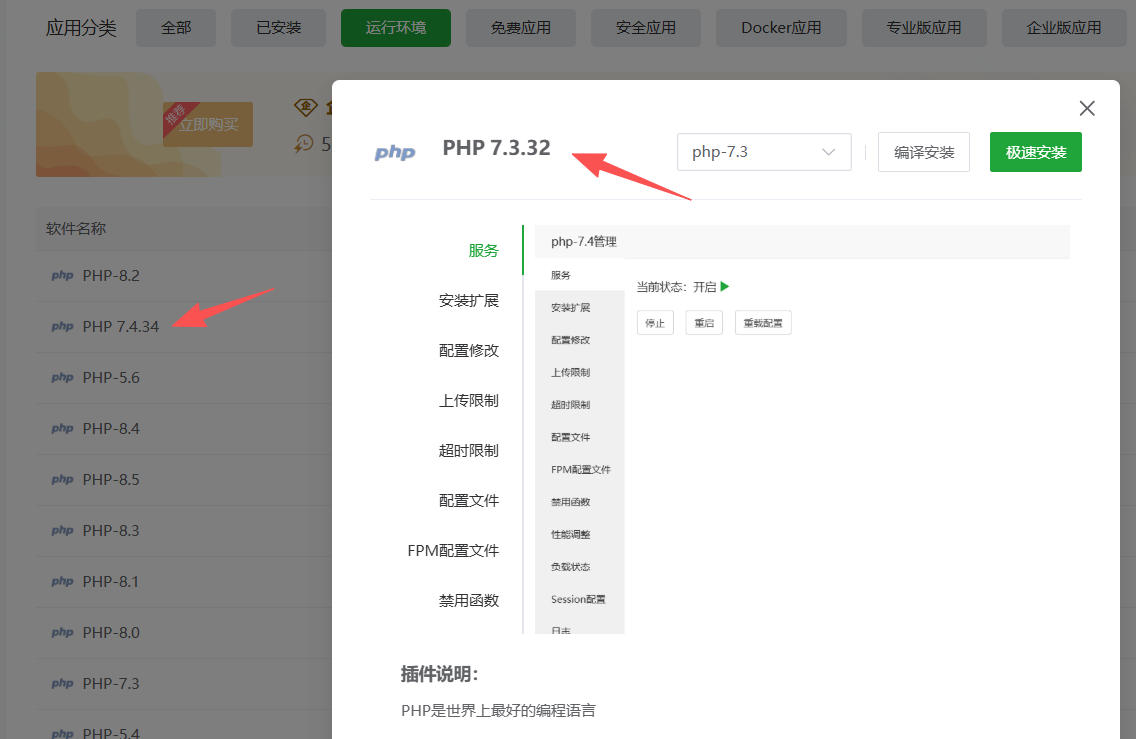
宝塔已用 7.4 的官方补丁逐行比对,回移出四个修复版本:
- 7.0.34 宝塔修复版(建议先测试)
- 7.1.34 宝塔修复版(建议先测试)
- 7.2.35 宝塔修复版(建议先测试)
- 7.3.34 宝塔修复版(建议先测试)
安装命令(按你的版本选一条执行):
PHP 7.0
curl -o php7_cve.sh download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 70
PHP 7.1
curl -o php7_cve.sh download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 71
PHP 7.2
curl -o php7_cve.sh download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 72
PHP 7.3
curl -o php7_cve.sh download.bt.cn/install/php7_cve.sh && bash php7_cve.sh install 73
⚠️ 执行前请先备份站点和数据库
⚠️ 升级会重启 PHP,站点会短暂不可用,建议低峰期操作
⚠️ 这是宝塔自建补丁,建议先在测试环境验证业务正常 |

 运维要高效,装宝塔