宝塔双11:分享抽 iPad 等好礼,100% 中奖!查看活动
当前位置:论坛首页 > Linux面板 > 求助

【已回复】Go工具链存在CVE-2026-111943漏洞如何修复?

发表在 Linux面板7 天前 [复制链接] 8 273

为了能快速了解并处理您的问题,请提供以下基础信息:
面板、插件版本:

宝塔面板v13.2.0
系统版本:

系统:Ubuntu 24.04.5 LTS (Noble Numbat) x86_64(Py3.7.16),
问题描述:

宝塔面板提示:检测Go工具链是否存在CVE-2026-111943漏洞,这个漏洞如何修复?
Ubuntu 24.04.5 LTS 默认安装本身不包含 Go 语言工具链,我自己在服务器上  是没安装过这东西!
Go不是宝塔面板的生产环境嘛?   宝塔面板依赖go,这东西出现漏洞,不是应该  宝塔官方 负责修复嘛?
坐等宝塔面板升级,好补上这个漏洞!

/usr/local/bin/history_check  里全是乱码,疑似加密了,你们让我们普通用户修复,我也是醉了!

相关截图(日志、错误):

宝塔面板提示:检测Go工具链是否存在CVE-2026-111943漏洞
风险描述
检测到 Go CVE-2026-111943 / GO-2026-6809 风险。引用 crypto/x509 的受影响程序:go1.25.0:/usr/local/bin/history_check,已停止维护。请升级 Go 并使用安全版本重新编译部署程序,同时更新 CA 信任库并检查异常 TLS 证书验证日志。
解决方案
1、Go 1.26.x 请升级至 1.26.10 或更高安全版本

2、Go 1.27.0~1.27.2 请升级至 1.27.3 或更高安全版本

3、升级 Go 工具链后必须使用新版本重新编译并部署相关程序

4、更新操作系统和容器中的 CA 信任证书库,移除不再受信任的证书

5、检查 HTTPS/TLS 证书验证日志,排查异常证书或可疑连接

温馨提示
仅升级服务器上的 Go 工具链不能修复已经编译的程序。本规则会检查 Go 工具链和已编译程序,并确认程序是否引用 crypto/x509;停止运行的 Docker 镜像仍需结合构建信息进一步确认。


使用道具 举报 只看该作者 回复
发表于 6 天前 | 显示全部楼层
我要  以 火影忍者  招牌动作  戳   老板 凡人、是小泽呀、大炮等  宝塔运维工程师的腚    我戳、戳、戳    你们这是  为难 我们这些用户呢?
使用道具 举报 回复 支持 反对
发表于 6 天前 | 显示全部楼层
两个方案
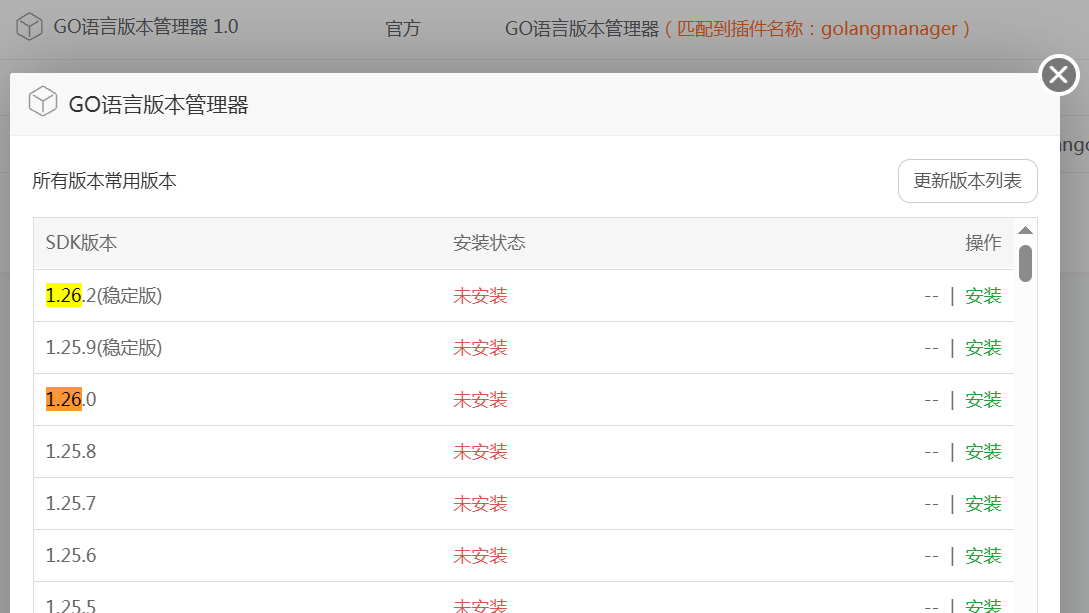
1.可以手动升级go版本,需要卸载原先的版本
2.go版本升级,安装面板的go管理器,原先的读取不到
面板相关问题建议优先联系您的专属客服处理。您可在面板或个人后台查看“专属客服”入口,扫描二维码后即可咨询。如未找到二维码的话可私聊将付费记录发送至我的消息,这边会处理您的问题,如果您当前没有专属客服(如免费版用户),可通过官方微信客服在线咨询。
操作方式:复制以下链接,
https://docs.bt.cn/wechat-service或https://work.weixin.qq.com/kfid/kfc2736fb7043e75033
在微信中打开:进入页面后,即可与在线客服沟通。
使用道具 举报 回复 支持 反对
发表于 6 天前 | 显示全部楼层
桥哥 发表于 2026-11-4 11:45
1.可以手动升级go版本,需要卸载原先的版本
2.go版本升级,安装面板的go管理器,原先的读取不到
面板相关问 ...
只升级服务器上的 Go 不够。
宝塔提示的是已编译程序 /usr/local/bin/history_check 使用了受影响的 go1.25.0 标准库 crypto/x509,必须让宝塔替换该二进制,或用安全版 Go 重新编译并部署该程序。
history_check 这东西是宝塔的东西,只有宝塔才能重新编译!!!!!
QQ截图20261104121446.png 没有卸载按键!
1、Go 1.26.x 请升级至 1.26.10 或更高安全版本

2、Go 1.27.0~1.27.2 请升级至 1.27.3 或更高安全版本
1.27压根就没有,1.26 就这两个,根本达不到  1.26.10及以上!


快点解决,就不戳你的腚了!
使用道具 举报 回复 支持 反对
发表于 6 天前 | 显示全部楼层
myboss 发表于 2026-11-4 04:23
history_check 这东西是宝塔的东西,只有宝塔才能重新编译!!!!!
没有卸载按键!
1.27压根就没有,1. ...

点击一下更新版本列表
使用道具 举报 回复 支持 反对
发表于 6 天前 | 显示全部楼层
桥哥 发表于 2026-11-4 14:59
点击一下更新版本列表

我早就点过了!  
后面我想到   可能是我宝塔面板没升级到 Python 3.13造成的? 后来发现确实是!!!
我拿另一个服务器实验,升级到 Python 3.13 ,之后列表里就有1.27.3了!

我满心欢喜,再把这个服务器的宝塔面板升级到 Python 3.13,结果 它还是老样子,列表里没有1.27.3。我修复了面板,再次修复了插件!
两个服务器,结果不一样,我真是醉了!
我又试了一个服务器,升级到 Python 3.13,列表里依旧没有1.27.3!

没有卸载按键,能直接安装 1.27.3 嘛?
使用道具 举报 回复 支持 反对
发表于 6 天前 | 显示全部楼层
另一个服务器 系统:Debian GNU/Linux 12 (bookworm) x86_64(Py3.7.16)服务器 居然 显示1.24.0(稳定版)、1.23.6(稳定版)  升级了宝塔面板Py版本,还是那样!似乎跟  Py版本没有关系?  估计 只有宝塔官方能弄明白了?
使用道具 举报 回复 支持 反对
发表于 6 天前 | 显示全部楼层
这个高危漏洞提示会在安装了Linux工具箱后出现,如果卸载Linux工具箱,再重新检测就没有了,只能等官方对这个进行修复了
使用道具 举报 回复 支持 反对
桥哥 发表于 2026-11-4 14:59
点击一下更新版本列表

我的都提示未安装,为什么还会提示这个漏洞
使用道具 举报 回复 支持 反对
您需要登录后才可以回帖 登录 | 立即注册

本版积分规则

紧急运维服务

响应时间:3分钟

问题处理方式:宝塔专家1对1服务

工作时间:工作日:9:00 - 18:30

宝塔专业团队为您解决服务器疑难问题

点击联系技术分析

工作时间:09:00至18:30

快速回复 返回顶部 返回列表